Credenciales de operador y confianza: el alcance de un servidor SCADA
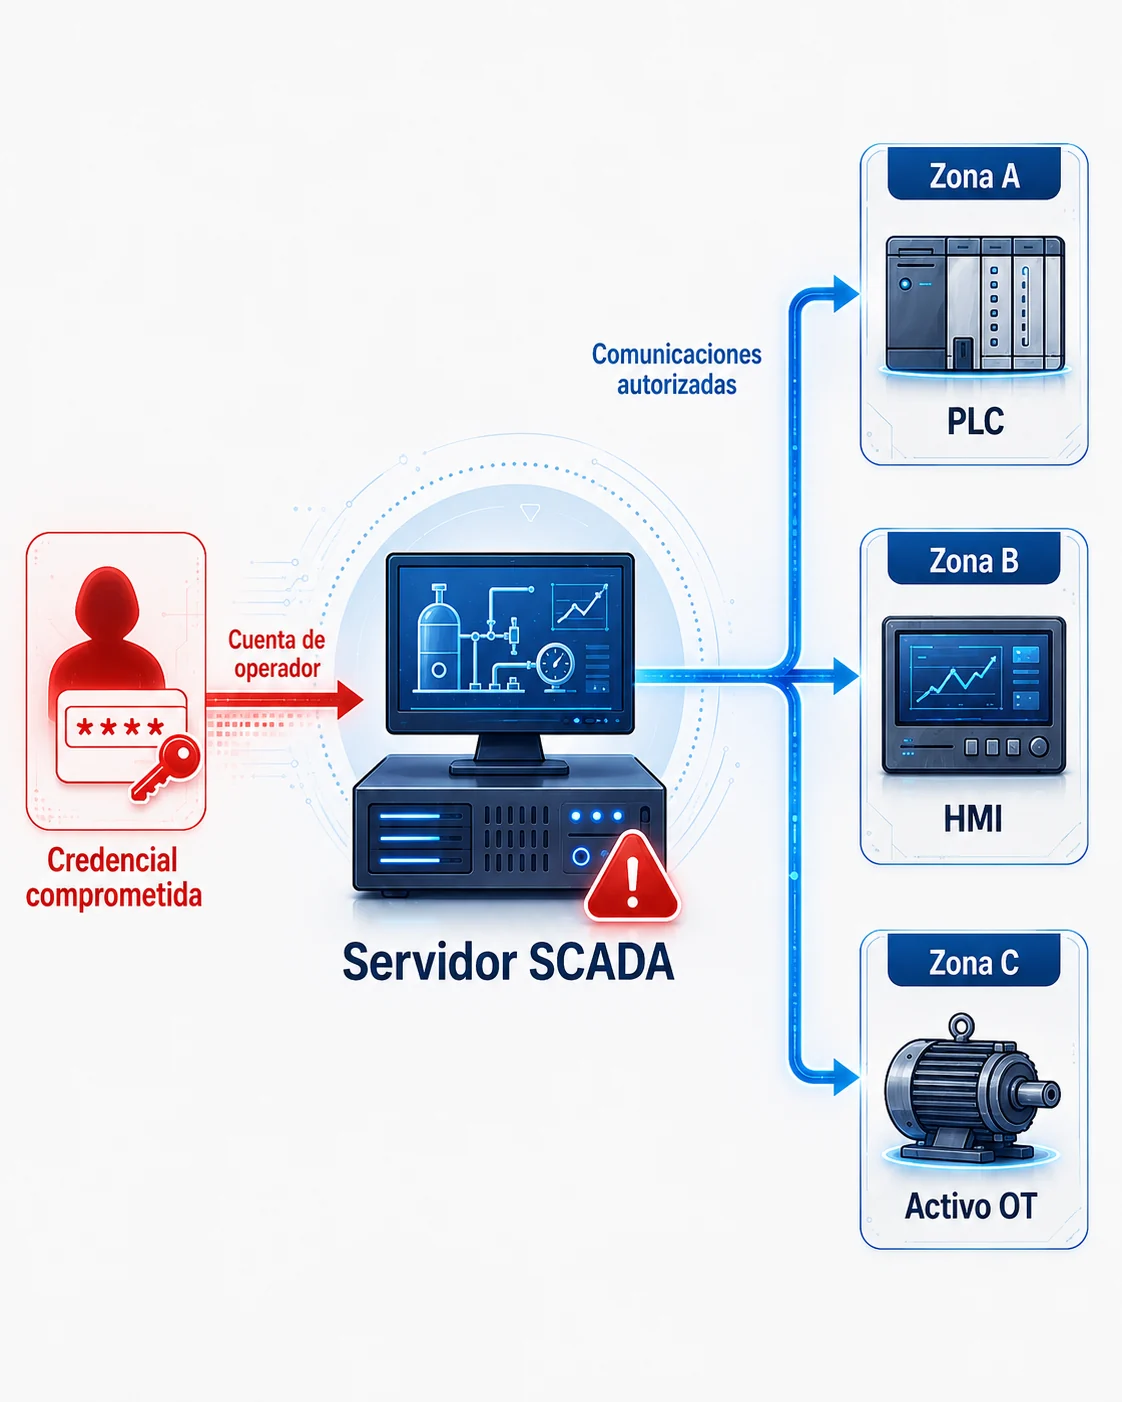
Esquema conceptual de relaciones de confianza; no representa una ruta de explotación demostrada ni una arquitectura de referencia. Ver imagen completa ↗
Lectura del esquema: Las flechas no prueban control automático de PLCs. El motor representa una dependencia de proceso, normalmente mediada por controladores o variadores. Los rótulos A, B y C no acreditan zonas de seguridad por sí solos.
En OT, una contraseña comprometida puede ser el requisito previo para explotar otra debilidad. El alcance del incidente dependerá también de los permisos y de las comunicaciones que la arquitectura ya permite.
Lo que confirma el boletín
El 13 de agosto de 2026, AVEVA publicó AVEVA-2026-005 sobre CVE-2025-7639. Afecta determinadas versiones de Enterprise SCADA y Enterprise SCADA HMI. El fabricante asigna una puntuación CVSS v4.0 de 6.1, severidad media. La fecha del identificador CVE no debe confundirse con la del boletín.
La explotación requiere autenticación y el privilegio DNA Authority – Operator. La falla permite manipular datos serializados y podría producir ejecución de código durante su deserialización, con los privilegios del grupo de seguridad DNA Apps. No equivale automáticamente a obtener permisos de administrador del sistema operativo.
El aviso oficial de CISA ICSA-26-225-01, en formato CSAF, señala que no se había reportado explotación pública conocida específicamente dirigida a esta vulnerabilidad al emitir el aviso. Por tanto, este artículo analiza una vulnerabilidad publicada; no documenta un ataque confirmado.
Qué significa para la arquitectura OT
Hay dos elementos que conviene examinar juntos: una cuenta de operador y un servidor que ocupa una posición de confianza dentro del sistema de control. Poder utilizar una aplicación y conseguir ejecutar código en su contexto son capacidades distintas.
El boletín no establece que esta CVE permita controlar PLCs ni desplazarse automáticamente a otros sistemas. Esas posibilidades requieren condiciones adicionales: conectividad, protocolos habilitados, permisos efectivos y, según el caso, otras credenciales o debilidades.
Como análisis de arquitectura, un servidor comprometido podría convertirse en un punto desde el cual intentar acceder a recursos que ya tiene autorizados. Si mantiene comunicaciones de control hacia otros activos, habrá que determinar qué acciones permiten realmente esos flujos. Una conexión de red autorizada no demuestra, por sí sola, capacidad para cambiar la lógica de un PLC.
Las cuentas compartidas, los permisos excesivos y la reutilización de contraseñas entre IT y OT pueden ampliar esa exposición. Una credencial filtrada en un sistema menos crítico solo abre otra ruta si también es válida y utilizable allí. Revisar esa relación ayuda a evitar conclusiones automáticas sobre movimiento lateral.
Qué conviene revisar
La recomendación específica de AVEVA combina actualización y configuración. Primero deben actualizarse servidores y clientes a versiones compatibles con la corrección. Después deben aplicarse los ajustes de serialización segura y las migraciones correspondientes. Instalar un parche sin completar esos pasos no satisface toda la mitigación descrita.
El boletín, páginas 2 y 3, incluye la matriz de actualizaciones y remite a KB117814 para configurar la serialización segura y migrar los componentes correspondientes. Ese trabajo debe planificarse con el responsable de operación y soporte del fabricante, verificando la compatibilidad de toda la instalación.
Como revisión complementaria de defensa en profundidad, plantearía estas preguntas:
- ¿Quién dispone del privilegio de operador y lo necesita para su función?
- ¿Qué activos puede alcanzar el servidor, mediante qué protocolos y con qué permisos?
- ¿Existen cuentas por defecto, compartidas o contraseñas reutilizadas?
- ¿Podemos atribuir cambios a una identidad concreta y detectar actividad anómala desde equipos legítimos?
- ¿Dónde es compatible y viable incorporar MFA, especialmente en los accesos remotos?
Estas preguntas no reemplazan la corrección del fabricante: ayudan a valorar las consecuencias que podría tener una cuenta comprometida en una instalación concreta.
Si alguien comprometiera hoy las credenciales de un operador SCADA, ¿qué podría hacer realmente con esa cuenta y hasta dónde podría llegar?